
W skrócie
W ostatnich godzinach pojawiły się fałszywe wiadomości e-mail, w których oszuści podszywają się pod DevaGroup, próbując wyłudzić dane od właścicieli stron na Facebooku. Nie klikaj w żadne linki ani nie pobieraj załączników z tych wiadomości, ponieważ mogą one prowadzić do zainstalowania złośliwego oprogramowania. Oficjalna korespondencja od DevaGroup pochodzi wyłącznie z domeny @devagroup.pl, dlatego zawsze sprawdzaj adres nadawcy.
W tym artykule:
⚠️ OSTRZEGAMY! To próba wyłudzenia danych (phishing). Kliknięcie w link lub pobranie załącznika może doprowadzić do instalacji oprogramowania wykradającego dane logowania i przejęcia dostępu do skrzynek oraz kont reklamowych na Facebooku.
Poniżej wyjaśniamy, jak działa to oszustwo i jak się przed nim bronić.
Jak wygląda schemat oszustwa?
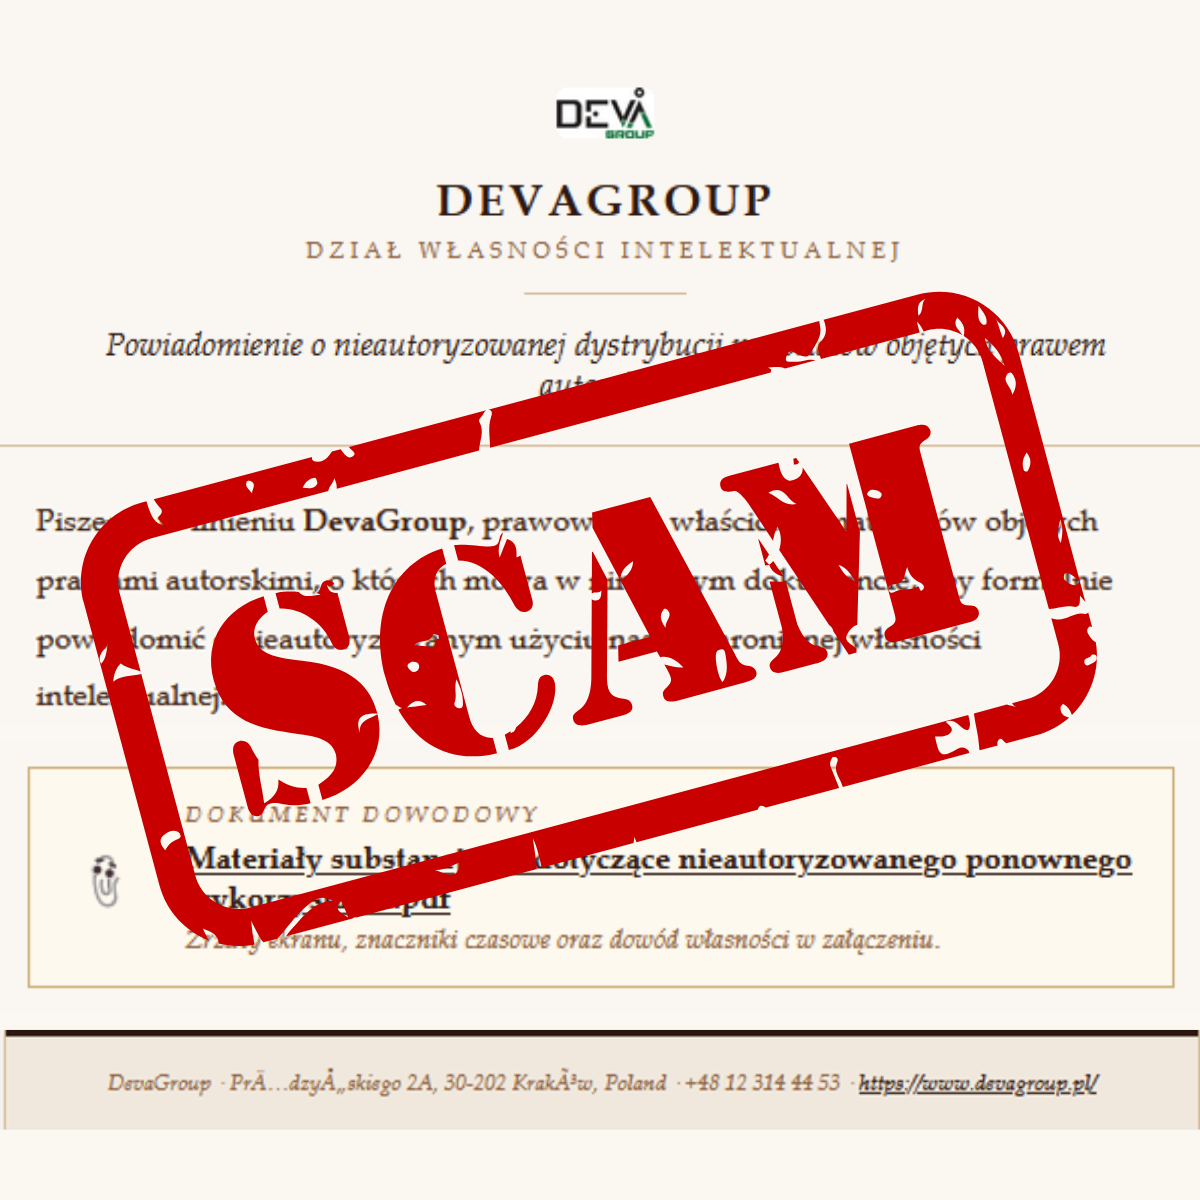
Właściciele i administratorzy fanpage’y otrzymują wiadomości e-mail lub wiadomości prywatne na Facebooku, które wyglądają jak oficjalne pisma prawne. Nadawca podaje się za „DevaGroup – Dział Własności Intelektualnej” i informuje o wykryciu rzekomych naruszeń praw autorskich.
Odbiorca jest straszony konsekwencjami prawnymi, karami finansowymi oraz zablokowaniem strony, jeśli w ciągu 48 godzin nie usunie wskazanych materiałów. Kluczowym elementem oszustwa jest zachęta do kliknięcia w link prowadzący do rzekomego pliku: „Materiały substancjalne dotyczące nieautoryzowanego ponownego wykorzystania.pdf”.
Zyskaj klientów dzięki precyzyjnemu targetowaniu
⚠️ Uwaga! Pod żadnym pozorem nie klikaj w ten odnośnik! Może prowadzić on do pobrania złośliwego oprogramowania, którego celem jest kradzież danych oraz haseł, co pozwoli przestępcom na przejęcie kontroli nad Twoim fanpage’em i kontem reklamowym.
Jak rozpoznać fałszywą wiadomość?
- Adres e-mail nadawcy
Zawsze dokładnie sprawdzaj pełny adres e-mail nadawcy (szczególnie domenę po znaku @). Oficjalna korespondencja od nas jest wysyłana wyłącznie z domeny @devagroup.pl. Jeśli widzisz tam inną, podejrzaną domenę – usuń wiadomość.
- Błędy w tekście wiadomości
Generator wiadomości użyty przez oszustów nie poradził sobie z polskimi znakami diakrytycznymi. W danych adresowych zobaczysz zniekształcone znaki (np. „PrÄ…dzyÅ„skiego”, „Krakijw”). Dodatkowo w tekście występują nienaturalne błędy interpunkcyjne, jak podwójne kropki na końcach zdań.
- Sposób zgłaszania naruszeń
DevaGroup nie prowadzi działalności polegającej na masowym wysyłaniu wezwań prawnych drogą mailową do administratorów stron trzecich. Ewentualne naruszenia praw autorskich na platformach takich jak Facebook zgłasza się za pomocą oficjalnych narzędzi udostępnianych przez Meta.
Podjęte przez nas działania
Bezpieczeństwo i transparentność są dla nas priorytetem. Po otrzymaniu pierwszych sygnałów od czujnych użytkowników niezwłocznie podjęliśmy kroki zaradcze:
- Zgłosiliśmy incydent do odpowiednich zespołów CERT.
- Zabezpieczamy materiały dowodowe w celu podjęcia dalszych kroków prawnych.
- Prowadzimy kampanię informacyjną w naszych kanałach społecznościowych, aby zminimalizować zasięg tego oszustwa.
Co należy zrobić po otrzymaniu podejrzanej wiadomości?
Jeśli na Twoją skrzynkę e-mail trafiła opisana wyżej wiadomość, zalecamy podjęcie następujących kroków:
- Nie klikaj w żadne odnośniki i nie pobieraj żadnych załączników powiązanych z tą korespondencją.
- Nie odpowiadaj na tę wiadomość i nie podejmuj próby kontaktu z nadawcą.
- Oznacz wiadomość w swoim programie pocztowym jako SPAM lub Phishing.
- Jeśli chcesz upewnić się, czy dana sprawa ma jakikolwiek związek z naszą agencją, skontaktuj się z nami bezpośrednio poprzez naszą oficjalną skrzynkę: kontakt@devagroup.pl.
Po artykule
 (2 głosów, średnia: 5,00 / 5)
 Loading...
Pogłębij wiedzę z Marketing
User Experience (UX) i CRO w e-commerce – jak poprawić konwersję dzięki UX
Sklepy e-commerce konkurują ze sobą o uwagę klienta nie tylko reklamą, asortymentem, czy cenami. Równie ważnym czynnikiem, który wpływa na zakupy (ich wielkość i...

Growth hacking, co to jest i jak to działa?
 7 minut czytania

Warto przeczytać w temacie Wydarzenia
Uwaga! Oszuści podszywają się pod DevaGroup!
2 minut czytaniaJak sprawdzić logowania na Facebooku?
5 minut czytania